微软承认短信和语音 MFA 无法阻止 AI 攻击,要求 Entra 在 2027 年 2 月前强制使用通行密钥
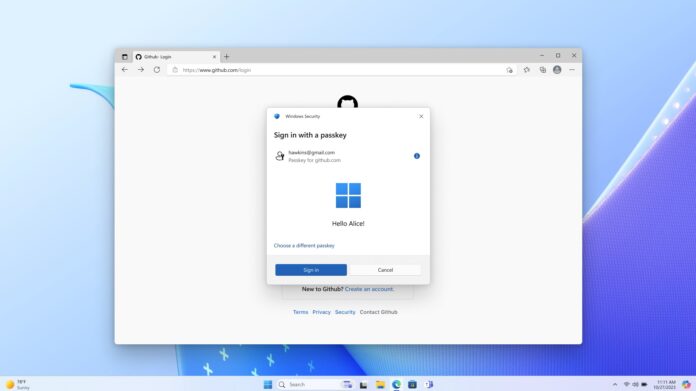
微软不再认为短信和语音是可靠的 MFA(多重身份验证),并希望大家都改用通行密钥。自 2027 年 2 月起,Microsoft Entra 客户将被要求使用通行密钥,尤其是为了应对 AI 辅助威胁。
微软的研究发现,在 AI 时代,短信和语音验证正从安全屏障变成负担。2026 年 5 月,Windows Latest 报道称,微软正在取消个人 Microsoft 账户登录的短信验证码,并改为强制使用通行密钥。
“微软致力于推进安全标准,因此我们将开始逐步停止将短信作为个人 Microsoft 账户的身份验证和账户恢复方式,”微软此前在一份被 Windows Latest 发现的文件中指出。“微软认为,未来的身份验证将是无密码、安全且用户友好的。”
现在,类似的变化也即将进入企业环境。
据该公司称,AI 通过利用伪造登录页面、自动化凭据窃取以及大规模 SIM 卡调换操作,改变了网络钓鱼和社工攻击的成本结构,而且速度更快,时间减半。
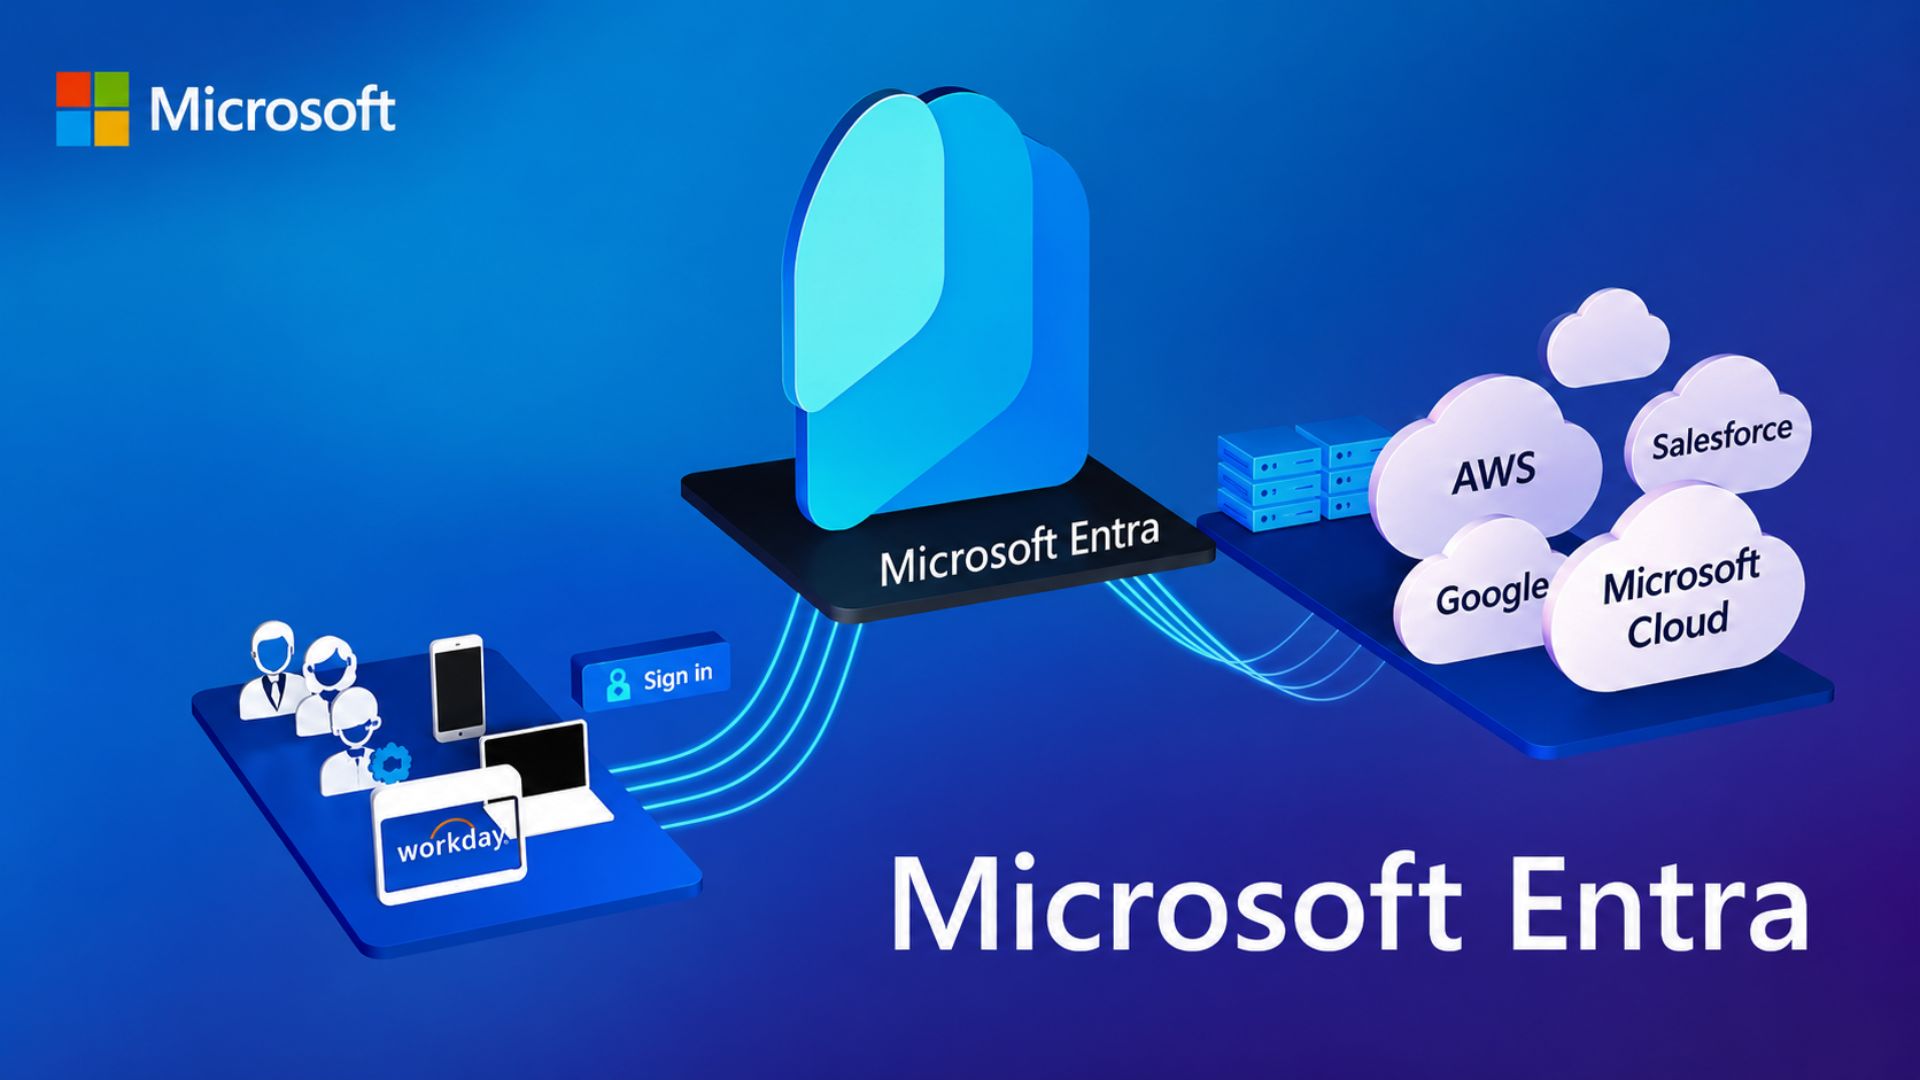
“AI 时代需要更强、更能抵御钓鱼的身份验证。我们正在将通行密钥设为 Microsoft Entra 的默认身份验证体验,以帮助客户安全地大规模采用 AI,”微软在 Windows Latest 看到的一份新通知中表示。
该文件正在公司内部流传,并在截止日期前发送给 IT 管理员。
“作为此次过渡的一部分,自 2027 年 2 月 1 日起,短信和语音将不再可用作多重身份验证方式。与通行密钥相比,短信和语音提供的安全级别不足,”公司解释道。“包括密码、短信一次性验证码和基于语音的验证在内的传统身份验证方式,仍然容易受到网络钓鱼、拦截和社工攻击。”
微软确实很想让你用通行密钥,而且这在 AI 之前就开始了
微软多年来一直在强调这一点,并不只是因为 AI 加速了这一趋势。公司身份安全负责人 Alex Weinert 早在 2020 年就写道,是时候“放弃用于身份验证的电话传输方式”了,并表示“与 Microsoft Authenticator 应用相比,短信在阻止不法分子方面的有效性低 40%”。
此后问题只是在扩大,这也是公司最终决定切断这条路的部分原因。微软已经有了解决方案,那就是通行密钥。
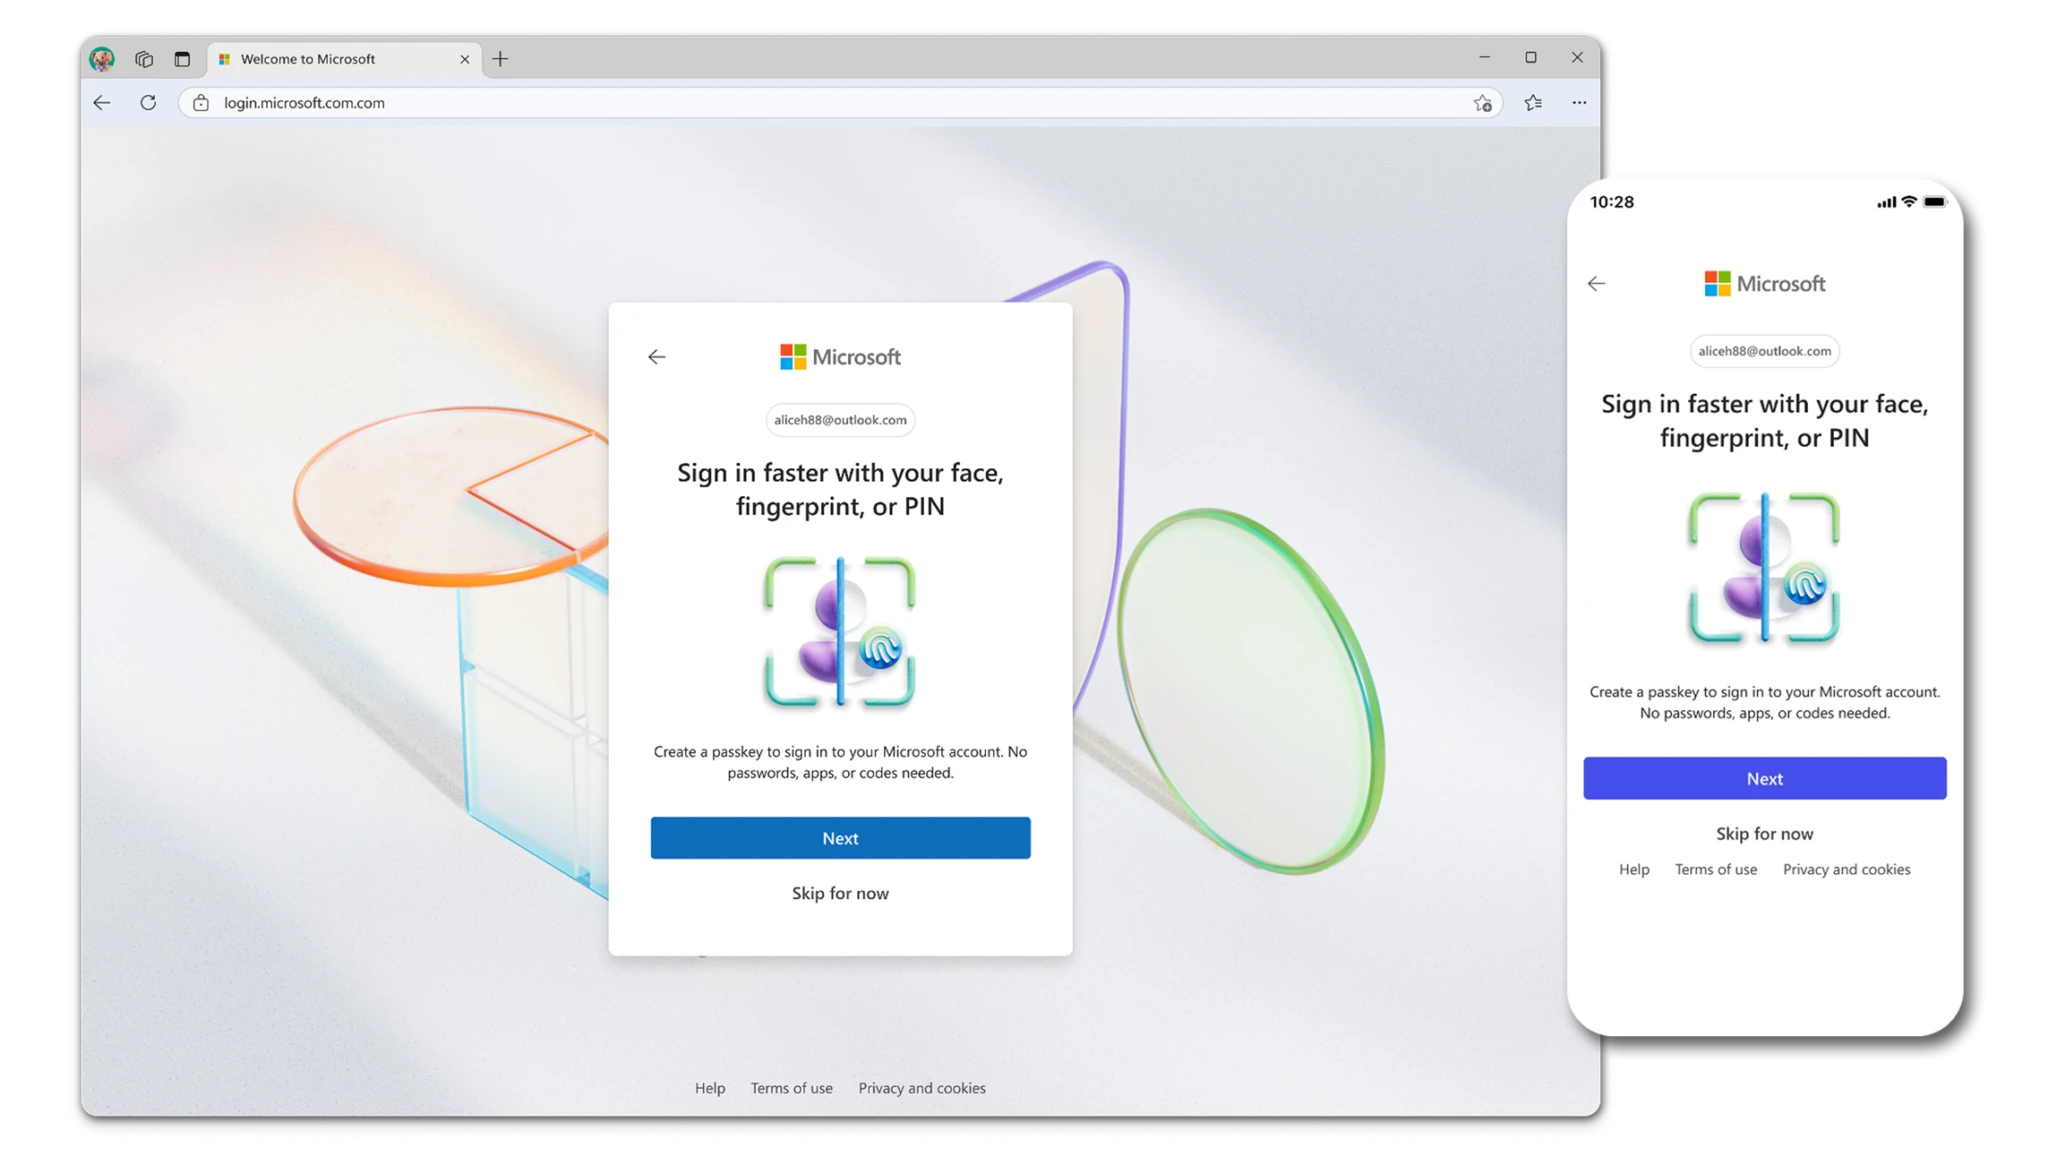
微软认为,通行密钥可以通过从身份验证流程中移除共享密钥来帮助解决这一问题,从而减少毫无戒心的用户交出特洛伊木马的途径。
通行密钥如何解决微软的身份验证问题
微软的通行密钥方案依赖于与用户设备绑定的公钥加密。关键在于私钥从不离开设备,因此攻击者无法通过伪造提示或克隆登录页面窃取它。
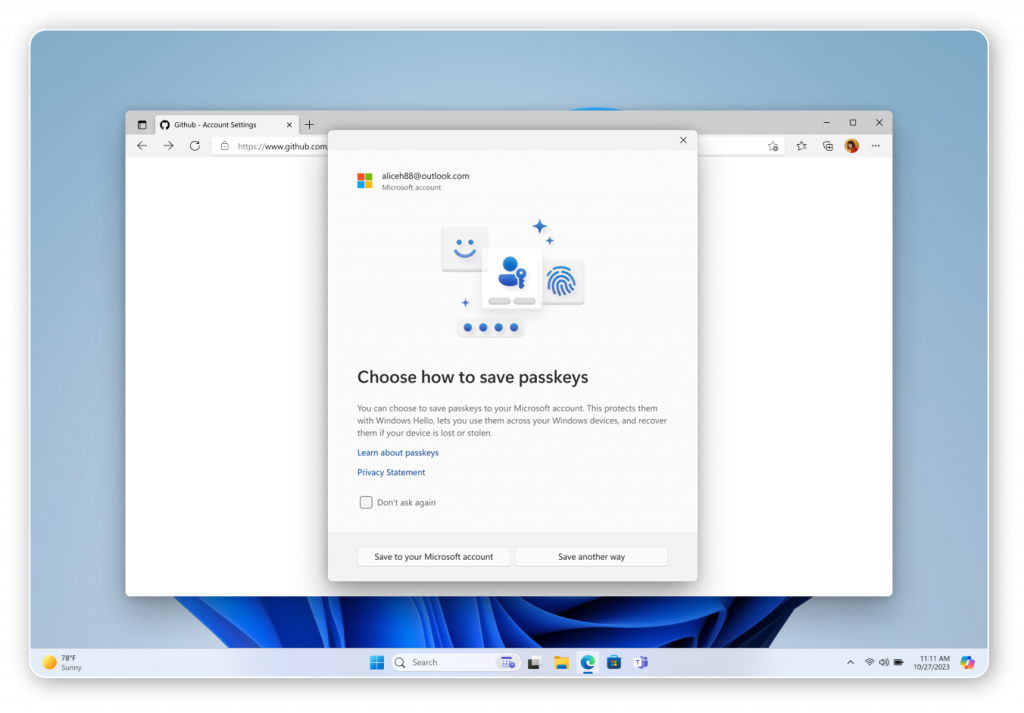
值得注意的是,Entra 支持两种通行密钥形式,这会影响你的部署计划。同步通行密钥存放在 iCloud 钥匙串或 Google 密码管理工具等平台凭据管理器中,并会随用户在不同设备间同步,适合已经使用这些生态系统的人。
设备绑定通行密钥则绑定到单一硬件,例如 Windows Hello for Business、FIDO2 安全密钥或 Microsoft Authenticator 应用。
微软的建议倾向于让管理员和高度受监管用户使用 FIDO2 安全密钥等设备绑定凭据,而其他人则使用同步通行密钥;如果你不确定界限该划在哪里,这也是一个合理的起点。
通行密钥过渡的基础已经筹备了数月,微软正将同类身份验证逐步推广到 Windows 11 和 Microsoft 账户,同时取消短信验证码。Entra 只是这一变化在企业端的跟进版本。
微软计划如何强制实施 Entra 的通行密钥
2026 年 9 月 1 日,系统会在你下一次 MFA 挑战时提示你注册通行密钥。2026 年 9 月 18 日,微软将公布面向因监管或运营原因需要短信或语音的组织的电信服务提供商信息。
随后,到 2026 年 10 月 30 日,如果你无法摆脱基于电话的 MFA,就必须通过 Microsoft Security Store 配置受支持的电信服务提供商。
最后,2027 年 2 月 1 日,微软提供的短信和语音验证将正式停止。不同于 Windows 10 安全补丁那场风波,当时公众压力为消费者争取到了一年的 ESU,微软这次的态度异常明确。
该公司的文档写明,2 月 1 日的强制实施没有退出选项,并且适用于所有租户,毫无例外。
微软提供的唯一灵活性,是一个临时退出选项,仅覆盖 2026 年 9 月 1 日至 2027 年 2 月 1 日之间的时间段,用于给管理员留出完成迁移的缓冲期。该临时退出选项的 API 支持将于 2026 年 8 月 1 日开放。
另外,你还需要了解这里的“停止”是什么意思,因为这并不意味着账户被锁定。2027 年 2 月 1 日之后,凡是唯一已注册 MFA 方式为短信或语音的用户,下次登录时都会收到一个阻止性提示,要求注册通行密钥。他们不能跳过,也必须完成后才能登录。
数据不会丢失,账户也不会被禁用,但在先设置通行密钥之前,没人能进入账户,所以这件事必须在截止日期前解决。
如何为组织做好通行密钥迁移准备
就你而言,准备工作现在就该开始。第一步是识别租户中仍在使用短信或语音验证的用户。幸运的是,微软提供了一个策略扫描器来帮助加快排查。
微软提供的扫描器是发布在 GitHub 上的 PowerShell 脚本,运行它需要 Global Reader、Authentication Policy Administrator 或 Security Reader 之一的角色。任何返回非零结果的租户都属于这次迁移的范围。
识别出仍在使用的人之后,就可以开始正式推进了,尽早起草沟通内容,让他们知道变更即将到来。你也将有足够时间确认设备兼容性和通行密钥注册支持,使用 Windows Hello for Business、FIDO2 安全密钥或移动和桌面系统上的平台存储通行密钥。
切换到通行密钥的最低要求如下:
- Windows 10 22H2,用于 Windows Hello for Business
- Windows 11 22H2,以获得最佳通行密钥体验
- macOS 13 Ventura
- iOS 17
- Android 14
比这些版本更旧的系统仍可通过外置 FIDO2 安全密钥使用,但无法获得内置平台体验。如果你不确定有多少设备符合这些条件,微软的抗钓鱼无密码部署指南中包含一个准备工作簿,可直接从登录日志中提取相关信息。
公司还建议在 9 月 1 日自动注册之前启用注册活动。
在完成沟通并确认设备支持后,你就可以开始迁移到抗钓鱼方式,或者与首选电信服务提供商签约,继续使用短信或语音。
微软为短信验证码和语音 MFA 设定 2027 年 2 月截止日期
对于普通用户,微软表示已开始逐步停用短信验证码,未来几个月大多数用户都会开始看到变化。
对于企业,如果组织必须保留基于电话的 MFA,就需要在 2027 年 2 月之前完成配置。据我们所知,微软已将 2027 年 2 月定为最终截止日期,不会提供延长支持的后路。
将现有短信和语音用户迁移到通行密钥不会产生额外费用,因为通行密钥已包含在每个 Microsoft Entra 计划中,但通过 Security Store 使用客户自主管理的电信服务提供商则属于付费附加项,按每条消息计费,并且会因提供商和地区而异。
此次退役也不只限于常规登录。它还包括自助式密码重置(SSPR),因此任何使用短信或语音的 SSPR 流程都需要同样处理。B2B 和来宾用户也在范围内,不过微软表示,该群体的通行密钥支持计划在 2026 年底前上线,因此外部用户会稍晚一些。
请注意,目前这整条时间线只适用于公有云租户,其他云环境将按照微软尚未详细说明的单独时间表推进。
微软的决定对 IT 管理员来说有点麻烦,也会让你的待办清单再添一项,但它的目标是让这种麻烦比起随着 AI 普及而愈发常见、由用户引入的钓鱼攻击拖垮整个系统,要小得多、便宜得多。