Windows 11 安全启动更新已向所有用户发布,距到期仅剩数小时
 Secure Boot 证书过期将在几小时后开始。检查你是否已覆盖
微软已将Secure Boot 2023 证书更新推送给所有符合条件的 Windows 11 和 Windows 10 电脑,比 2026 年 6 月 24 日首次到期截止时间提前了数小时。我们收到微软的声明,确认了更大范围的推送:“通过此次更新,Windows 质量更新包含了额外的高置信度设备定位数据,扩大了可自动接收新 Secure Boot 证书的设备覆盖范围。设备只有在显示出足够的成功更新信号后,才会接收新证书,从而保持受控且分阶段的推送。”
如果你的电脑收到了 2026 年 6 月的补丁星期二更新,那么 Secure Boot 2023 证书很可能已经在你没有任何操作的情况下安装到设备上了。下面介绍如何检查,以及如果电脑显示警告该怎么做。
什么是 Secure Boot 证书更新?
Secure Boot 是一项在 Windows 开始加载之前运行的固件级安全功能。它会验证每个启动组件的数字签名,阻止 rootkit 和 bootkit 进入启动链。支撑这一系统的证书签发于 2011 年,其中 Microsoft Corporation KEK CA 2011 将于 2026 年 6 月 24 日到期,随后是 6 月 27 日到期的 Microsoft UEFI CA 2011,以及 2026 年 10 月 19 日到期的 Microsoft Windows Production PCA 2011。
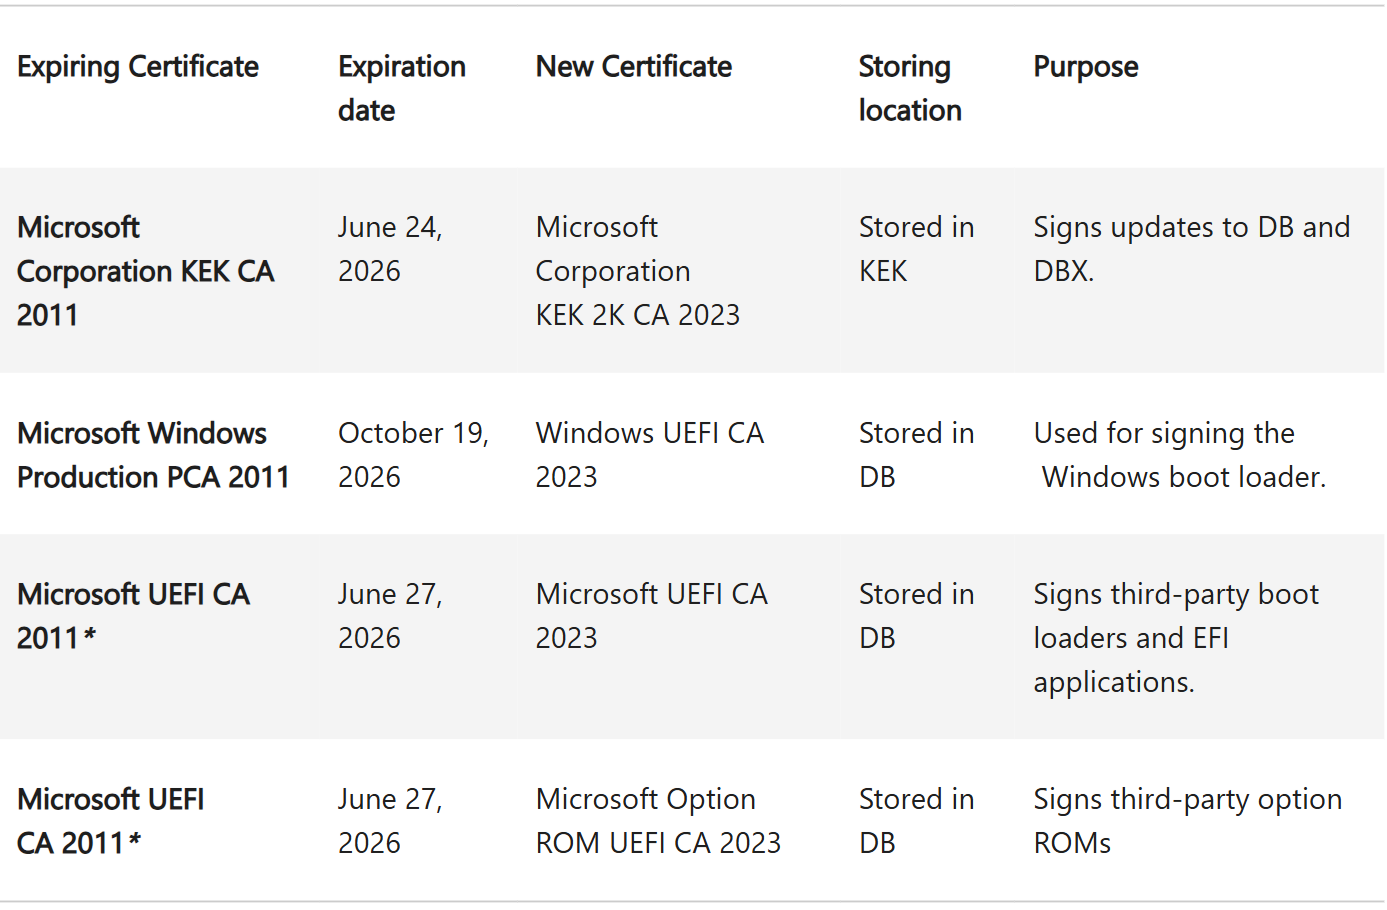
为了让 Secure Boot 在这些日期之后继续支持未来的安全更新,微软自 2024 年起一直通过 Windows Update 推送替代的 2023 证书。2026 年 6 月的更新显著扩大了符合条件的设备范围,把绝大多数受支持的电脑都纳入微软所谓的“高置信度”类别中,可自动安全地应用更新。
如何检查你的电脑是否已获得 Secure Boot 2023 证书
最快的验证方式是通过 Windows 安全中心应用,这是微软在 2026 年 4 月的 Windows 11 更新中新增的功能。打开 Windows 安全中心,点击左侧菜单中的“设备安全性”,然后滚动到 Secure Boot 部分。你会看到三种状态指示之一。
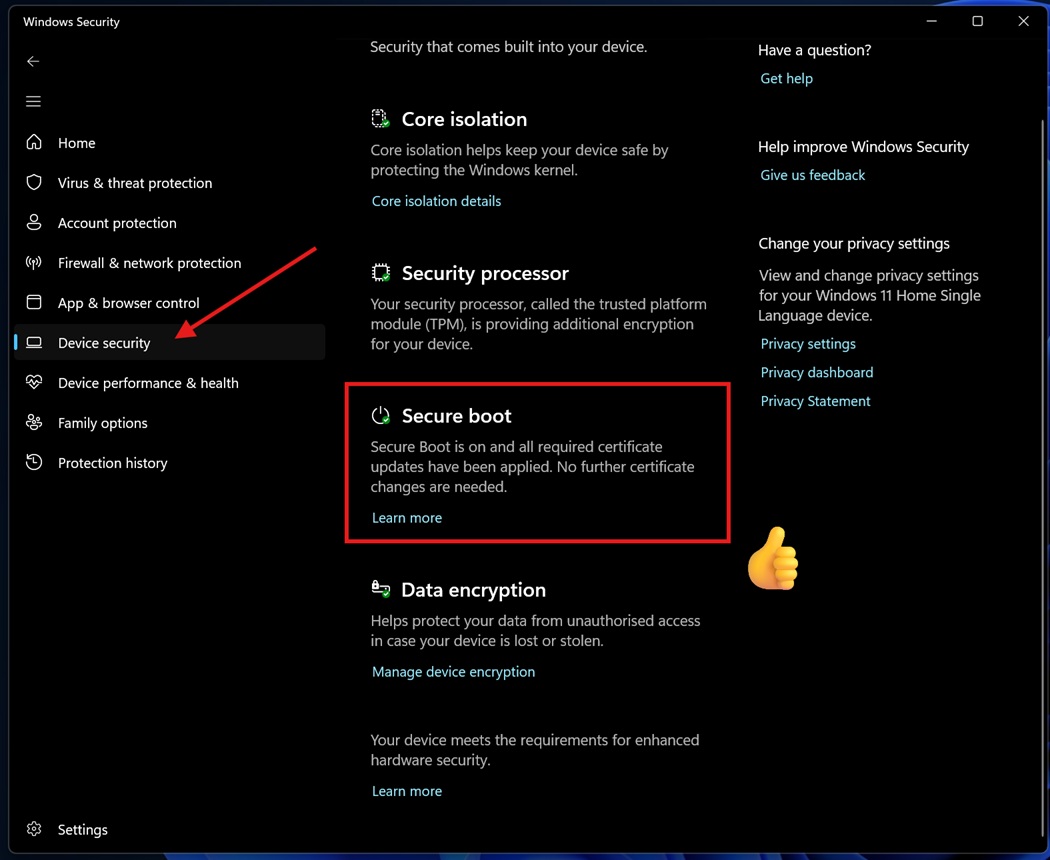
如果显示绿色对勾,并提示所有必需的证书更新都已应用,说明你的电脑已完全更新,无需任何操作。
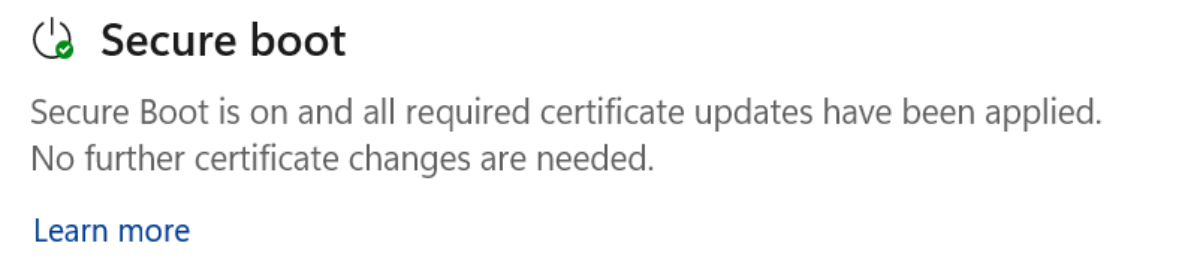 Secure Boot 部分显示“已完全更新”状态,带绿色对勾图标。
黄色警告表示更新正在等待中。你的设备可能还需要更多兼容性数据,或者在安装证书之前需要来自电脑制造商的 BIOS 更新。微软会继续自动尝试推送。
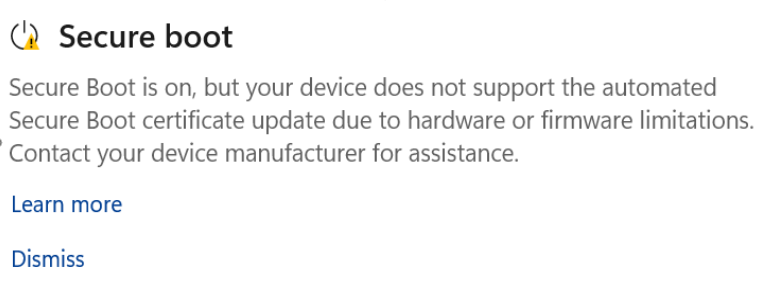 Secure Boot 部分显示“尚未更新”状态,带黄色警告图标。
红色警报表示有特定问题阻止了更新,通常是固件不兼容。此时请到你的电脑制造商支持页面查找 BIOS 更新。
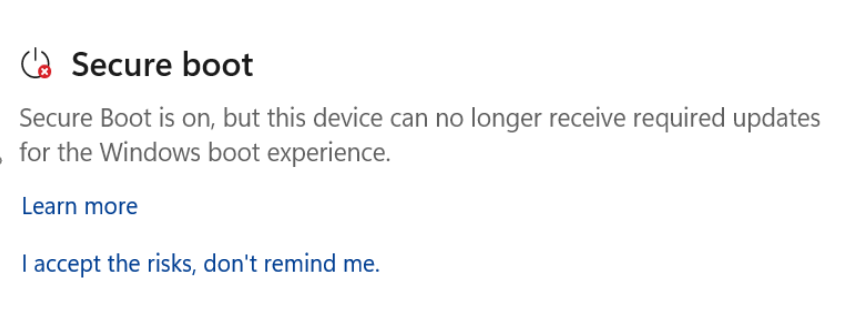 Secure Boot 部分显示“需要操作”状态,带红色停止图标。
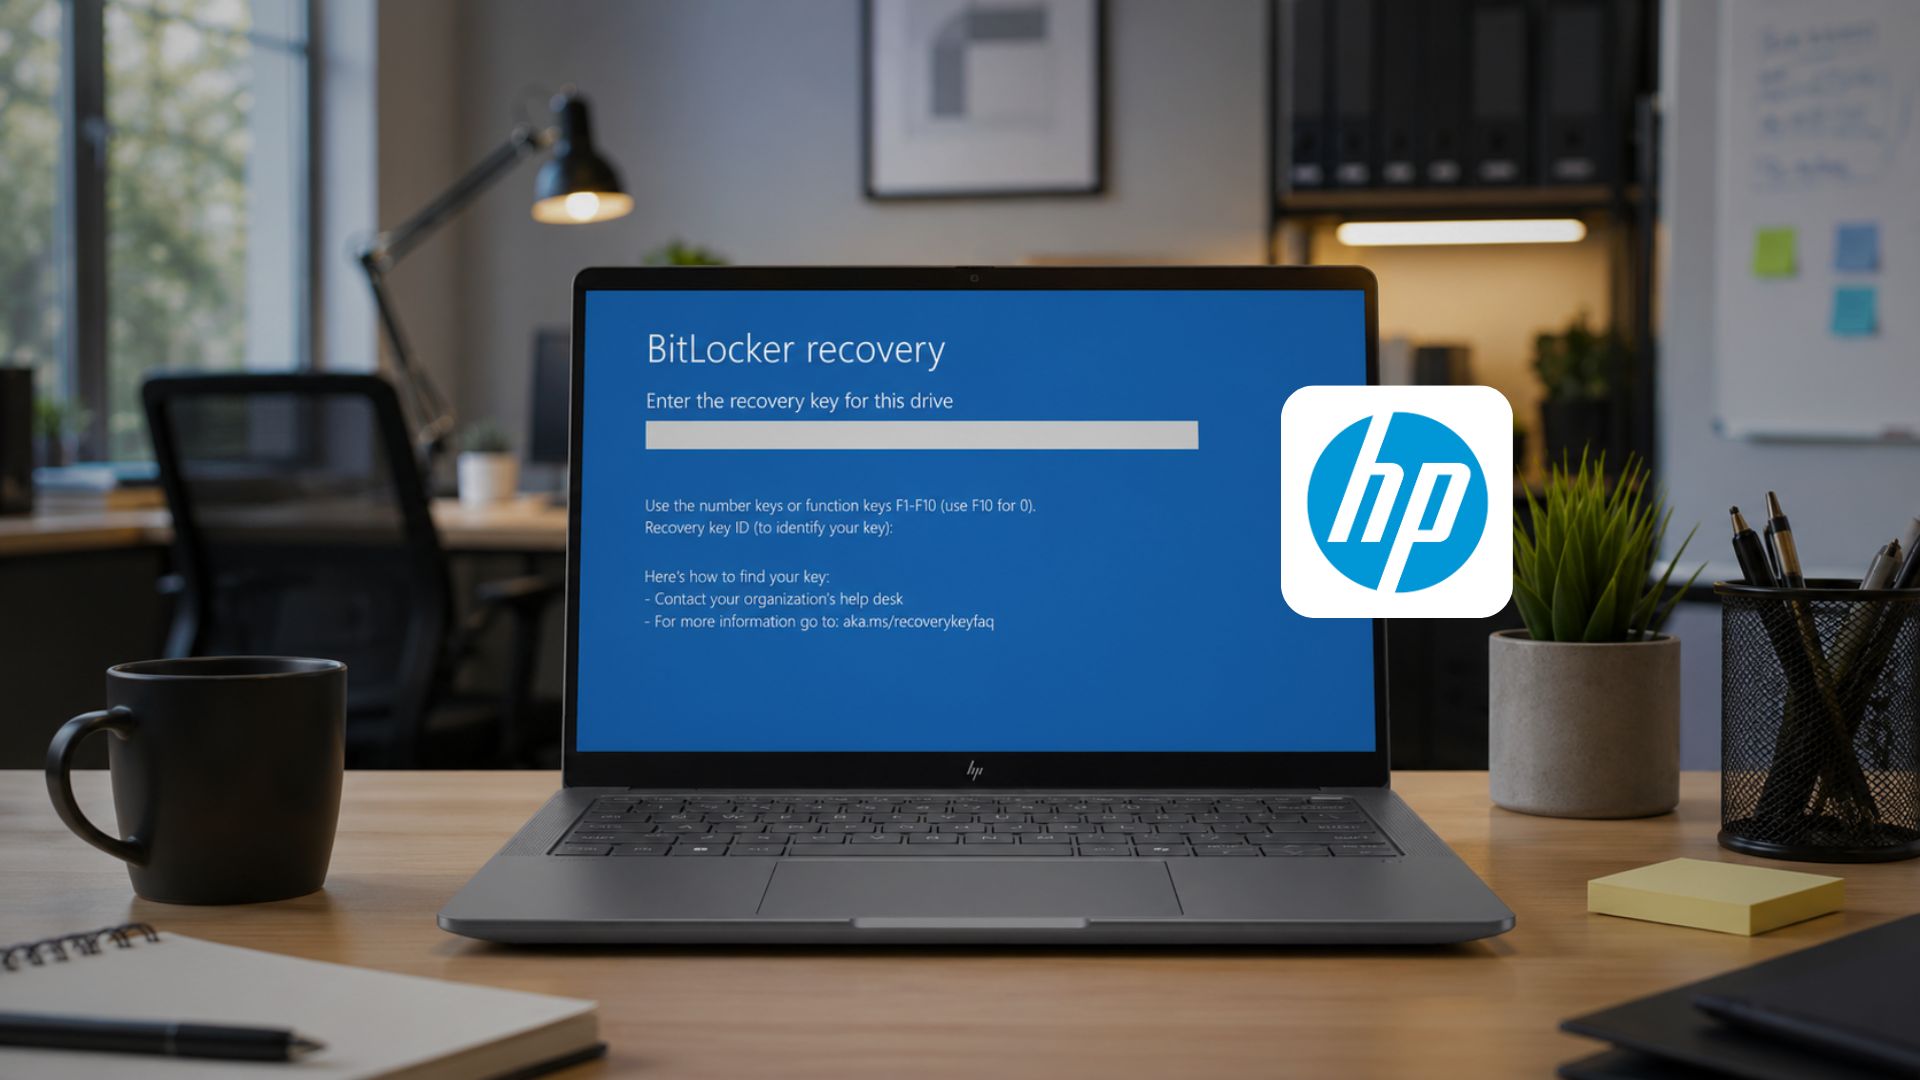
对于 HP 用户来说,今年早些时候 HP 的一个有问题的 BIOS 更新导致了 BitLocker 恢复循环,因此应查看修正后的 BIOS 版本,而不要以为最新版本一定安全。
如果在“设备安全性”中看不到 Secure Boot 部分,说明你的电脑很可能禁用了 Secure Boot,或者是在不受支持的硬件上通过注册表绕过方式安装的。我们之前已详细说明这对老旧和不受支持的电脑意味着什么。
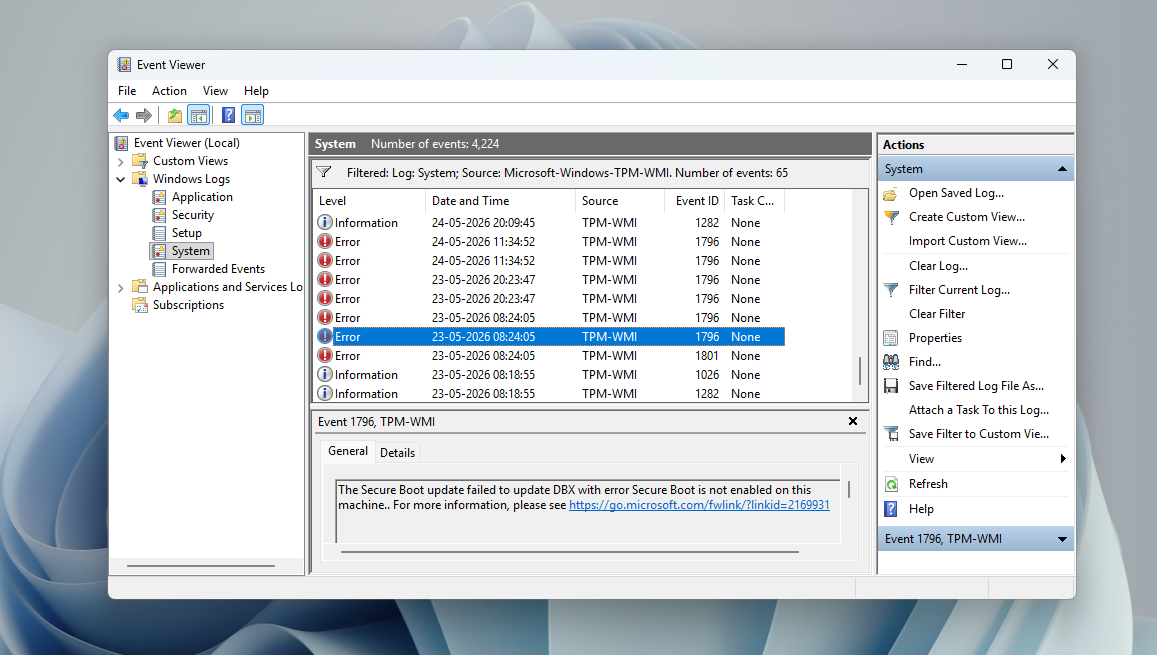
如果你更喜欢用传统方式检查 Secure Boot 状态,请打开“系统信息”(按 Win + R,输入 msinfo32,回车),然后在“系统摘要”下查找“Secure Boot 状态”一行。关于注册表或 PowerShell 级别的审计,我们今年早些时候发布了完整的 Secure Boot 验证指南。
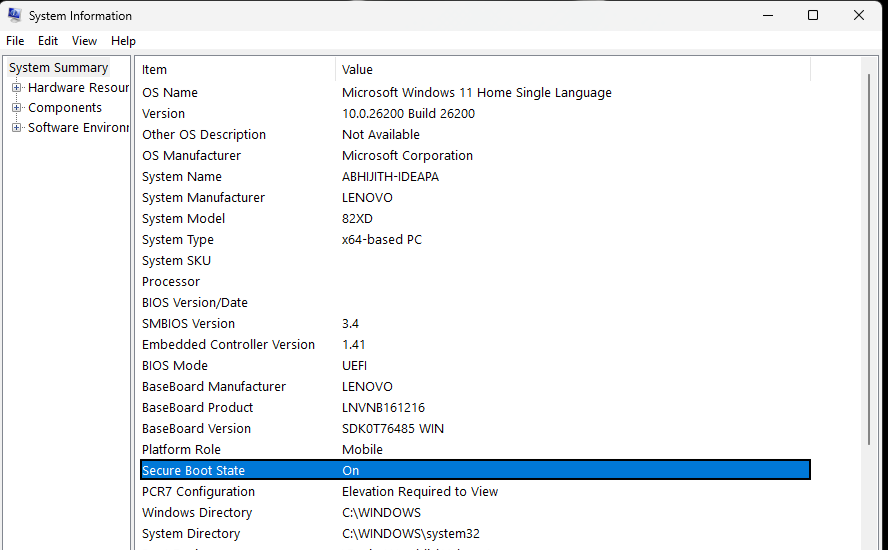
如果你的电脑没有收到 Secure Boot 更新怎么办?
虽然这种情况很少见,但错过 Secure Boot 证书更新并不意味着你的电脑会停止工作。微软已确认,没有 2023 证书的设备仍可正常启动并接收常规 Windows 更新。停止的是接收未来启动级安全更新的能力,包括对新发现的恶意引导程序的吊销,以及对 BlackLotus bootkit 等漏洞的修复。安全性下降是渐进的,而不是立刻发生的。
对大多数使用现代硬件的家庭用户来说,更新会自动到达,无需任何操作。如果你的电脑显示黄色警告,只需等待下一个 Windows Update 周期即可。微软会随着每月更新不断扩大设备覆盖范围。
如果你考虑的是一台旧电脑,而厂商已经停止推送 BIOS 更新,那么获得 2023 证书的几率就相当低了。
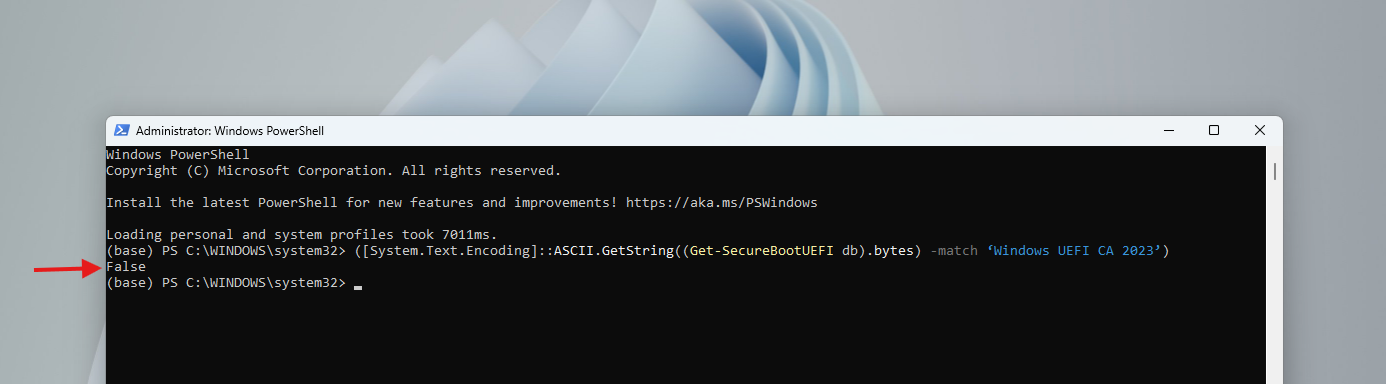
由于固件不兼容,部分电脑的 Secure Boot 2023 更新一直失败;对于这些设备来说,可能没有直接可行的修复办法。对于这些用户,首要任务是在进行任何手动干预前先确认是否存在 BIOS 更新。
更新后电脑可能会重启两次,这很正常
一些用户注意到,最近的 Windows 更新后电脑重启了两三次,并以为出了问题。微软确认这是正常行为,原因正是 Secure Boot 证书处理流程。将新证书写入固件、应用更新后的启动管理器、再用新的链启动 Windows,这些步骤都需要单独重启。如果你的电脑在 6 月更新后重启了不止一次,那说明它运行正常。
Windows 中的 SecureBoot 文件夹不是病毒
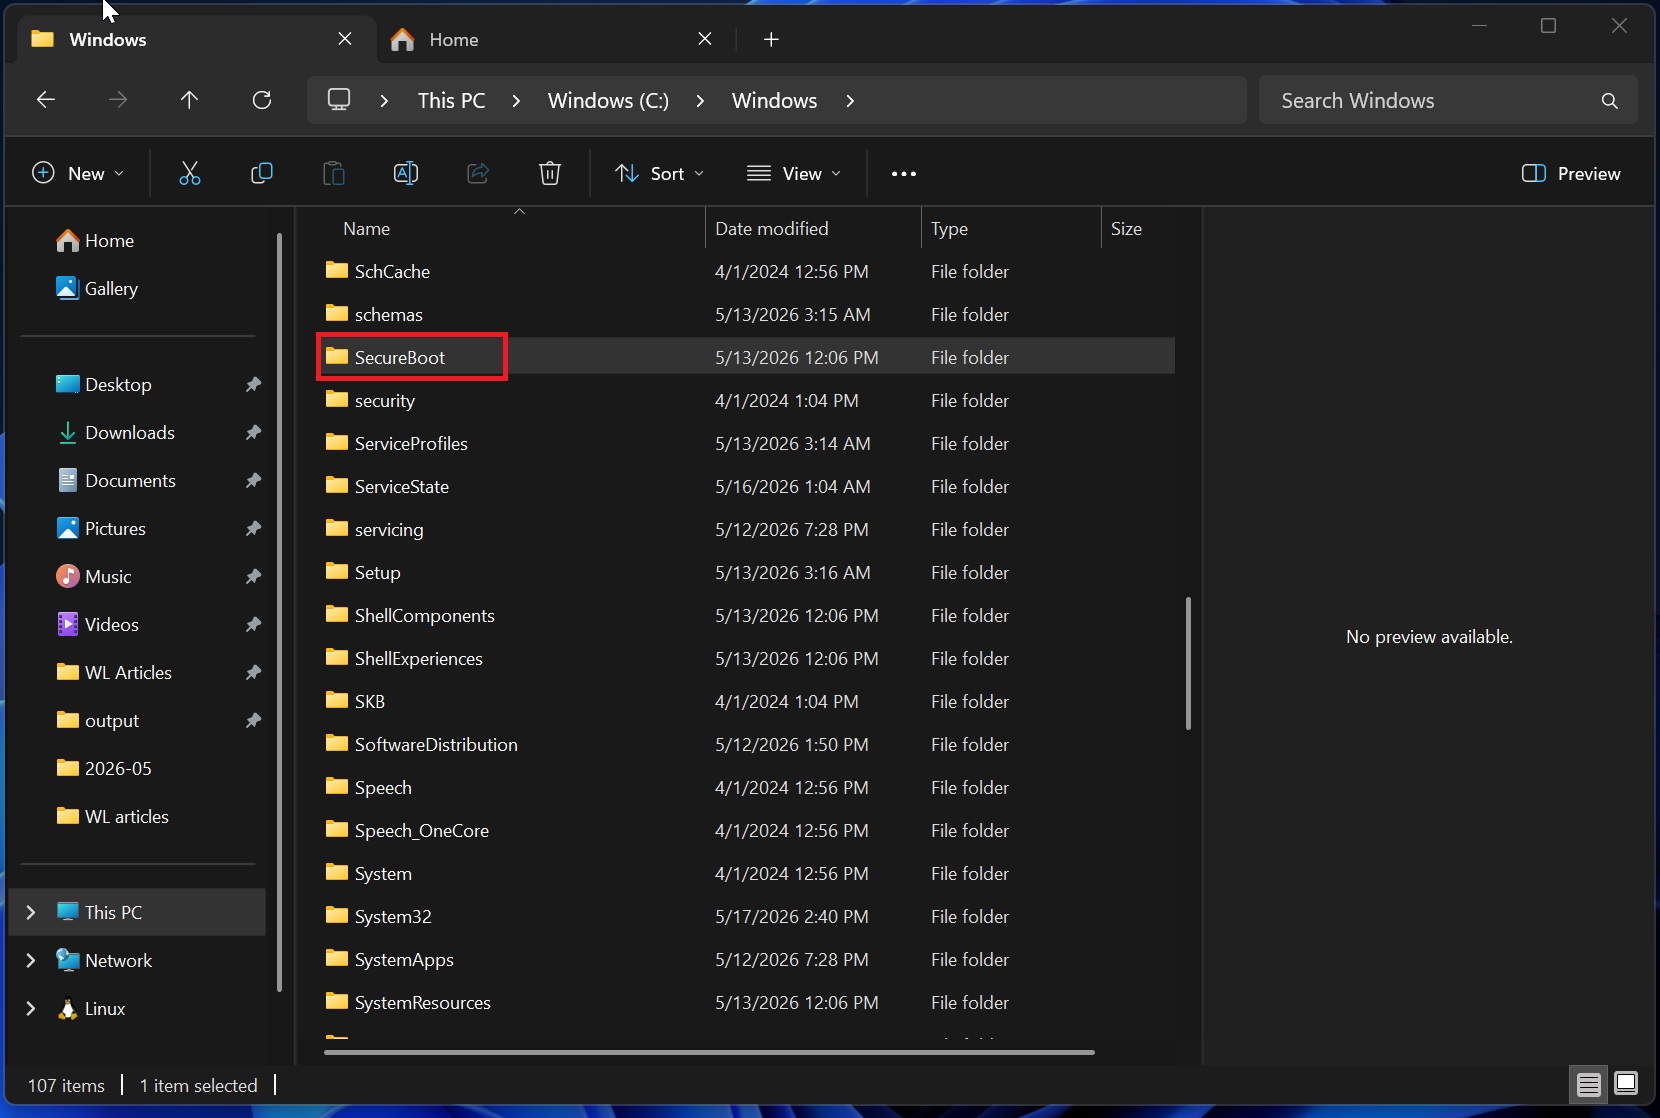
在 2026 年 5 月更新前后,很多用户注意到 C:\Windows\SecureBoot 下出现了一个新文件夹,并担心它是恶意软件。微软确认这不是 bug,你不应删除它。Windows 使用该文件夹在将加密证书文件写入固件之前先进行暂存。
Windows 10 用户也在获得 Secure Boot 更新
Windows 10 已经结束支持,但仍在接收 Secure Boot 更新,这足以说明这项变更有多重要。加入扩展安全更新(ESU)计划的 Windows 10 用户从 2026 年 5 月的更新 KB5087544 开始收到了 Secure Boot 状态报告。两种操作系统的更新机制完全相同。如果你使用的是 Windows 10,并且因为未加入 ESU 计划而不再接收更新,那么证书更新不会通过 Windows Update 到达。
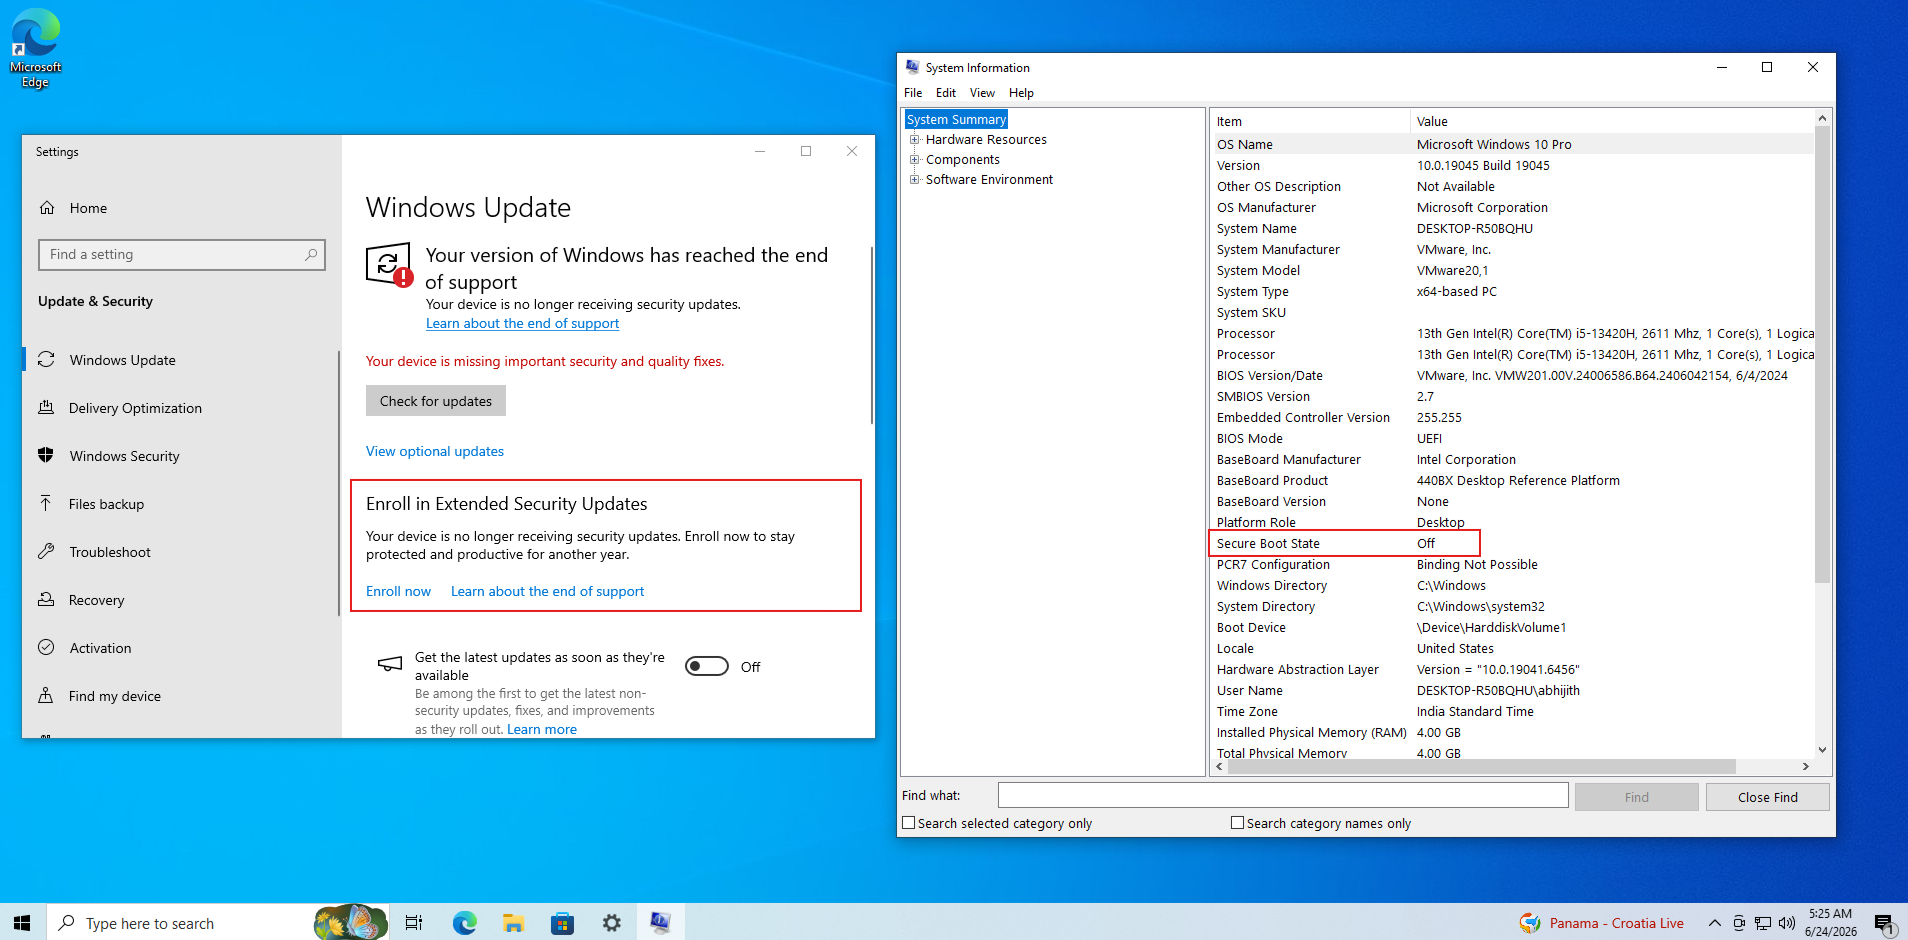
当然,加入 ESU 意味着你需要将 Windows 10 电脑上的本地账户切换为 Microsoft 账户。
Windows 11 用户也应知道,Windows Latest 已测试并报道了 2026 年 6 月更新中的所有新内容,而这次更新带来了迄今最广泛的 Secure Boot 证书推送。
致 IT 管理员:从 6 月 24 日起的截止日期意味着什么
Microsoft Corporation KEK CA 2011 于 6 月 24 日到期后,微软将无法再使用旧密钥为新的 Secure Boot 吊销载荷(DBX 更新)签名。现有的所有已签名载荷和手动推送方式仍可继续工作。DB 密钥要到 10 月 19 日才过期,因此微软在此之前仍可继续为新的启动管理器签名。微软还专门为 IT 管理员与工程师举行了两场详细的 AMA 会议,内容涵盖设备置信度分组、Intune 监控、PXE 启动场景以及虚拟机注意事项。对于企业设备管理,aka.ms/GetSecureBoot 仍然是核心资源。
对于暂时暂停分组中的设备,接下来的做法是由 OEM 提供 BIOS 更新。不建议在未先进行固件更新的情况下,通过注册表键强制暂停设备更新,这可能会触发启动失败或 BitLocker 恢复。